Vorsicht vor Cyberangriffen des japanischen Tourismus
Kacpersky Research hat einen Cyberangriff in Japan aufgedeckt, der auf ausländische Touristen abzielt. Alarmieren Sie öffentliches WLAN und Betrugscode QR während der Reise.
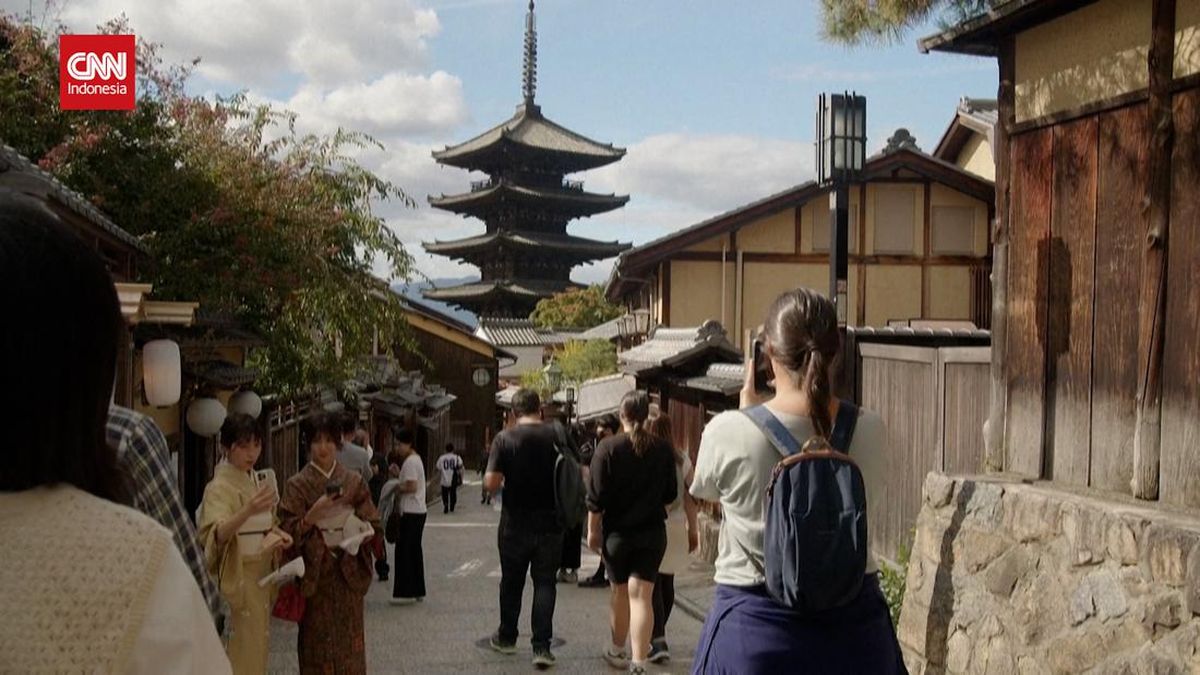
Die neueste Forschung von Kaspersky entdeckte den Aufstieg eines Cyber-Angriffs auf Touristen in Japan. Es ist bekannt, dass dieser Angriff Touristen aus dem Ausland, einschließlich Indonesien, betrifft.
Laut Daten von Kaspersky sind Internetnutzer in Japan mit zahlreichen Cyberbedrohungen konfrontiert, die ausländische Touristen betreffen könnten.
Diese Forschung fand etwa 32.851.462 allgemeine Web-Bedrohungserkennung, die eine Bedrohung ist, die gefährliche Websites und andere Online-Risiken anvisiert. Diese Bedrohung kann dem Benutzer bei der Suche nach Reiseinformationen, der Bestellung von Diensten oder der Nutzung öffentlicher Netzwerke begegnen.
Darüber hinaus fand die Forschung auch etwa 201.517 Erkennung von Passwort Diebe oder Stealer Passwörter, die eine Bedrohung entwickelt, um Anmeldeinformationen aus dem Browser, Anwendungen und Konten zu sammeln.
Diese Entdeckung zeigt etwa 209.226 Erkennung von Spyware, gefährliche Software, die Benutzeraktivität und Zugriff auf sensible Informationen überwachen kann.
Kappersky erkannte auch etwa 294,394 Backdoor, eine Bedrohung, die es dem Angreifer ermöglichte, unbefugten Zugriff auf das infizierte Gerät zu erhalten.
Darüber hinaus hoben die Experten von Kaspersky das primäre Cyberrisiko für Touristen in Japan hervor. Nach ihnen neigen Touristen dazu, ausländische digitale Dienste zu nutzen, die mit neuen Standorten verbunden sind, und müssen oft schnelle Entscheidungen treffen.
Diese situation wird oft von cyberkriminellen genutzt, um die opfer zu täuschen.
"Auf Reisen konzentrieren sich die Menschen eher auf die Erkundung neuer Orte als auf das Nachdenken über Cybersicherheit." Das ist es, was Touristen interessant macht: Sie nutzen ausländische digitale Dienste, verbinden sich mit neuen Standorten und treffen oft schnelle Entscheidungen, sagte das Global Research and Analysis Team (GREAT) Kaspersky in seiner Erklärung vom Montag (19/10).
"Unsere Forschung zeigt, dass Cyberkriminelle diese Situation aktiv nutzen", fügt sie hinzu.
Um diesen fall zu vermeiden, hat kaspersky touristen gezwungen, den öffentlichen wi-fi-nutzern und glaubwürdigem diebstahl besondere aufmerksamkeit zu schenken. Es erinnert sich an kostenlose Wi-Fi-Dienste an Flughäfen, Hotels, Cafés und Einkaufszentren in ganz Japan.
Laut Kacpersky können kostenlose Wi-Fi-Dienste eine Lücke für Kriminelle sein, um einen gefälschten Hotspot zu schaffen, der Anmeldeinformationen oder Finanzinformationen stehlen soll.
Der Tourismus kann diesem Risiko ausgesetzt sein, wenn er mit einem öffentlichen WLAN-Netzwerk verbunden ist, um auf Reisedienste, E-Mails, Online-Konten oder Zahlungen zuzugreifen.
Darüber hinaus müssen Touristen auch vor Betrugszahlungen über QR-Code vorsichtig sein.
Diese Risiken können entstehen, wenn Touristen QR-Code verwenden, um Zahlungen in Geschäften, Restaurants, Transporteinrichtungen oder anderen touristischen Dienstleistungen zu leisten.
Kacpersky zwang die Touristen auch, den Namen des Händlers und die Zahlungsdetails zu überprüfen, bevor sie der Transaktion zustimmten, gebrochene oder geänderte QR-Codes zu vermeiden, Details im Zweifelsfall dem Personal zu bestätigen und sicherzustellen, dass die Zahlungsbenachrichtigung aktiv bleibt.
Quelle: CNN Indonesia ›


Kommentare (0)
Noch keine Kommentare.